Explore the latest cyber security news, digital threats and technology updates from India and around the world. Stay informed with reports on cyber attacks, online fraud, data breaches, hacking, privacy, internet safety and emerging cybersecurity trends, only on Indian FastTrack.
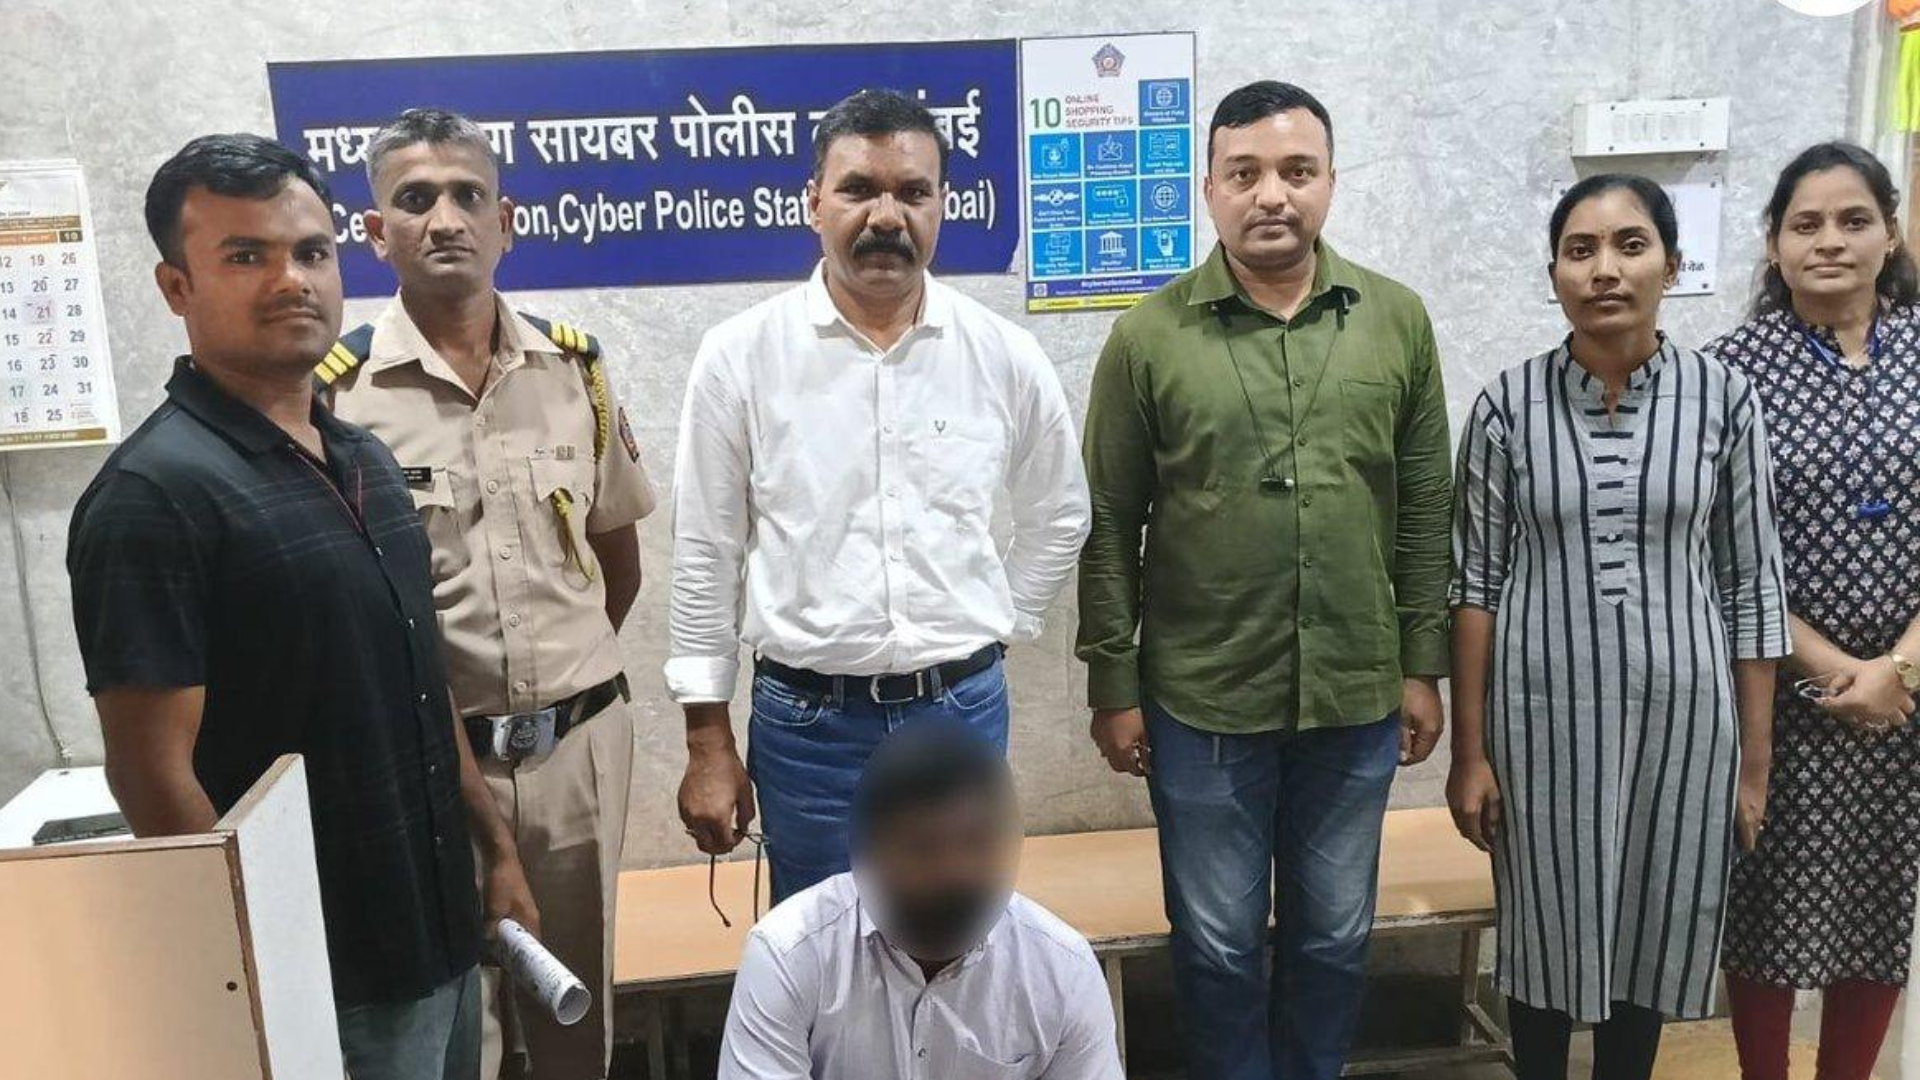
मुंबई में 88 वर्षीय बुजुर्ग महिला से डिजिटल अरेस्ट के नाम पर 1.55 करोड़ रुपये की ठगी। नॉर्थ साइबर पुलिस ने चेंबूर से दो आरोपियों को गिरफ्तार किया है।
मुंबई: मुंबई पुलिस की नॉर्थ साइबर सेल ने मालाड वेस्ट की एक 88 वर्षीय सेवानिवृत्त महिला को ‘डिजिटल अरेस्ट’ कर ₹1.55 करोड़ की ठगी करने वाले गिरोह के दो गुर्गों को चेंबूर से गिरफ्तार किया है। पकड़े गए आरोपियों की पहचान यश योगेश चौहान (20), जो एक छात्र है, और समीर बाळू भोसले (21), जो फूड डिलीवरी बॉय का काम करता है, के रूप में हुई है। ये दोनों आरोपी रमाबाई आंबेडकर कॉलोनी, चेंबूर के रहने वाले हैं। जानकारी के मुताबिक, यह दोनों आरोपी मुख्य साइबर ठगों के लिए ‘म्यूल अकाउंट’ (पैसा घुमाने वाले फर्जी बैंक खाते) खोलने और अपने मौजूदा खातों को कमीशन के लालच में मुहैया कराने का काम करते थे।
20 दिनों तक बंधक बनाकर वसूले ₹1.55 करोड़
ठगी के इस सुनियोजित खेल की शुरुआत 7 अप्रैल 2026 को हुई। पीड़िता मालाड वेस्ट में अकेली रहती हैं। उनके पास एक अनजान नंबर से फोन आया, जिसमें कॉलर ने खुद को नाशिक का सीनियर पुलिस अधिकारी ‘संदीप राव’ बताया। उसने दावा किया कि महिला के आधार कार्ड का इस्तेमाल मनी लॉन्ड्रिंग (हवाला) में हुआ है और उनके नाम पर अरेस्ट वारंट जारी हुआ है। इसके तुरंत बाद एक अन्य आरोपी ने जांच अधिकारी ‘जॉर्ज मैथ्यू’ बनकर व्हाट्सएप पर फर्जी सुप्रीम कोर्ट अरेस्ट वारंट और आधिकारिक नोटिस भेजे।
ठगों ने कानूनी कार्रवाई का डर दिखाकर बुजुर्ग महिला को स्काइप और व्हाट्सएप वीडियो कॉल पर चौबीसों घंटे निगरानी में रखा, जिसे तकनीकी भाषा में ‘डिजिटल अरेस्ट’ कहा जाता है। इस दौरान उनसे बैंक खातों, फिक्स्ड डिपॉजिट और संपत्तियों की पूरी जानकारी ली गई। जेल जाने के डर से सहमी महिला ने 7 अप्रैल से 25 अप्रैल के बीच कई ट्रांजैक्शन के जरिए कुल ₹1,55,10,000 ठगों के बताए खातों में ट्रांसफर कर दिए। ठगों ने झांसा दिया था कि सरकारी वेरिफिकेशन के बाद यह पूरी रकम वापस कर दी जाएगी।
अखबार की खबर से खुला राज, ऐसे हुई गिरफ्तारी
इस धोखाधड़ी का खुलासा तब हुआ जब पीड़ित महिला ने अखबार में डिजिटल अरेस्ट स्कैम से जुड़ी एक खबर पढ़ी। उन्होंने तुरंत अपनी बहन को इसकी जानकारी दी, जिसने इस रैकेट को भांपकर पुलिस में शिकायत दर्ज कराने की सलाह दी। पीड़िता की शिकायत पर नॉर्थ साइबर सेल ने धोखाधड़ी, आपराधिक धमकी और आईटी एक्ट के तहत मामला दर्ज किया।
जांच के दौरान पुलिस को पता चला कि आरोपी यश चौहान के बैंक खाते का इस्तेमाल ठगी की रकम में से ₹5 लाख को रूट करने के लिए किया गया था। बैंक से मिले KYC (Know Your Customer) डिटेल्स और तकनीकी इंटेलिजेंस की मदद से विशेष पुलिस टीम ने जाल बिछाकर दोनों आरोपियों को चेंबूर से हिरासत में लिया। बोरिवली कोर्ट ने दोनों आरोपियों को पुलिस कस्टडी में भेज दिया है।
युवाओं और बैंक कर्मचारियों का बड़ा सिंडिकेट
पुलिस अधिकारियों के मुताबिक, मुंबई में इस तरह के सिंडिकेट का एक बहुत बड़ा नेटवर्क सक्रिय है, जिसमें कई अन्य लोगों के शामिल होने की आशंका है। साइबर अपराधी अक्सर कॉलेज के छात्रों और कम आय वाले युवाओं को कुछ हजार रुपये के कमीशन का लालच देकर उनके नाम पर डमी बैंक खाते खुलवाते हैं। हाल ही में केंद्रीय जांच ब्यूरो (CBI) और मुंबई पुलिस की जांच में कई सफेदपोशों और बैंक कर्मचारियों की संलिप्तता भी सामने आई है, जो इन अवैध खातों को सक्रिय करने में मदद करते हैं।
सुप्रीम कोर्ट का रुख और गाइडलाइंस
देश में बढ़ते डिजिटल अरेस्ट के मामलों को देखते हुए सुप्रीम कोर्ट ने भारतीय रिजर्व बैंक (RBI) को सख्त निर्देश दिए हैं कि संदिग्ध ‘म्यूल अकाउंट्स’ की पहचान होते ही बैंक 24 घंटे के भीतर उन पर अस्थाई रोक लगाएं। सरकारी गाइडलाइंस के मुताबिक, भारत में ‘डिजिटल अरेस्ट’ जैसी कोई कानूनी व्यवस्था नहीं है। कोई भी पुलिस या जांच एजेंसी वीडियो कॉल पर किसी को गिरफ्तार या प्रताड़ित नहीं कर सकती और न ही फोन पर पैसों की मांग करती है।
मामले में पुलिस अब पैसों के ट्रांसफर की कड़ियों को जोड़ रही है ताकि मुख्य मास्टरमाइंड तक पहुंचा जा सके।
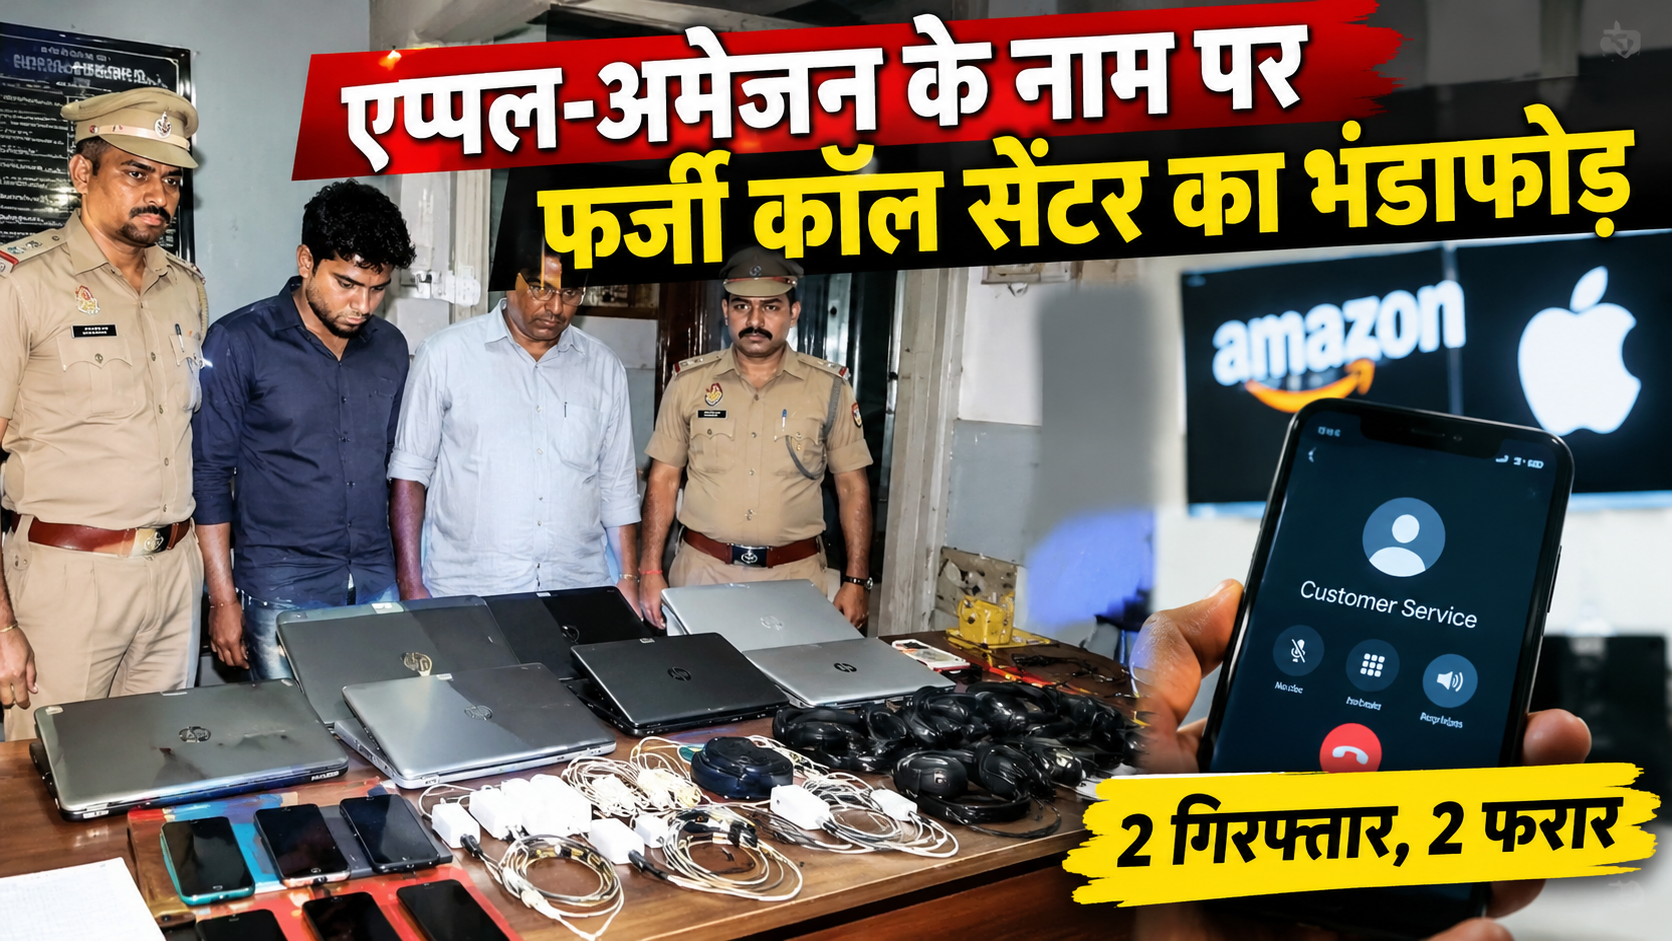
मुंबई के चारकोप में फर्जी Apple-Amazon कस्टमर केयर कॉल सेंटर का पर्दाफाश, दो गिरफ्तार और दो फरार।
मुंबई: चारकोप में Apple और Amazon जैसी नामी कंपनियों का कस्टमर केयर प्रतिनिधि बनकर कथित तौर पर देश-विदेश के लोगों को फोन करने वाले बोगस कॉल सेंटर का पुलिस ने पर्दाफाश किया है। इस मामले में आसिफ हनीफ कुरैशी और स्मार्ट पी. जॉन को गिरफ्तार किया गया है, जबकि शाहरुख शेख और सिमरन सिंह उर्फ सिमरन रंधावा की तलाश जारी है। पुलिस ने मौके से चार लैपटॉप, चार मोबाइल फोन, नौ चार्जर, नौ हेडफोन और कॉलिंग स्क्रिप्ट वाली एक डायरी जब्त की है।
चारकोप पुलिस स्टेशन में 27 अक्टूबर 2026 को इस मामले में FIR दर्ज की गई। पुलिस की 28 अक्टूबर की जानकारी मुताबिक, आरोपी कथित तौर पर फर्जी पहचान के जरिए ग्राहकों को फोन करते थे और खुद को Apple या Amazon का कस्टमर केयर प्रतिनिधि बताकर आर्थिक फायदा उठाने की कोशिश करते थे।
ग्राहकों की शिकायतों से जुड़ी जानकारी का कथित दुरुपयोग
इस मामले में जांच का एक महत्वपूर्ण पहलू ग्राहकों की शिकायतों से जुड़ी जानकारी का कथित इस्तेमाल है। जांच में सामने आए विवरण के अनुसार, ग्राहकों की समस्याओं, अकाउंट बंद होने या ऑर्डर डिलीवर नहीं होने जैसी बातों का हवाला देकर उन्हें फोन किया जाता था। ऐसे मामलों में ग्राहक को लगता है कि फोन करने वाला व्यक्ति उसकी वास्तविक समस्या से परिचित है और वह संबंधित कंपनी का प्रतिनिधि हो सकता है।
हालांकि, इस मामले में ग्राहकों की जानकारी किस स्रोत से हासिल की गई, कितने लोगों की जानकारी का इस्तेमाल हुआ और कितने लोगों को आर्थिक नुकसान पहुंचा, इसकी पूरी जानकारी अभी सामने नहीं आई है। कथित ठगी की कुल रकम का भी स्पष्ट आंकड़ा उपलब्ध नहीं है।
चारकोप के फ्लैट से लैपटॉप, मोबाइल और कॉलिंग स्क्रिप्ट जब्त
पुलिस के अनुसार, कथित कॉल सेंटर चारकोप के भाब्रेकर नगर स्थित Acme Avenue की ए विंग में फ्लैट नंबर 1304 से संचालित किया जा रहा था। 26 अक्टूबर 2026 को रात 11 बजे से पहले की अवधि में वहां कथित गतिविधियों का उल्लेख पुलिस दस्तावेज में किया गया है।
जांच के दौरान पुलिस ने चार लैपटॉप, नौ चार्जर, नौ हेडफोन, चार मोबाइल फोन और स्क्रिप्ट लिखी हुई एक डायरी जब्त की। इन उपकरणों और दस्तावेजों की जांच से कथित कॉलिंग गतिविधियों, संपर्कों और अन्य डिजिटल साक्ष्यों के बारे में जानकारी मिलने की संभावना है। हालांकि, जब्त सामग्री से अब तक कितने पीड़ितों की पहचान हुई है, इसका आधिकारिक आंकड़ा सामने नहीं आया है।
कौन गिरफ्तार और कौन वांछित?
इस मामले में गिरफ्तार आरोपियों की पहचान आसिफ हनीफ कुरैशी (31) और स्मार्ट पी. जॉन (40) के रूप में हुई है। पुलिस से मिली जानकारी में दोनों को ऑपरेटर बताया गया है।
पुलिस के मुताबिक, शाहरुख शेख और सिमरन सिंह उर्फ सिमरन रंधावा कथित तौर पर इस गतिविधि से जुड़े थे और फिलहाल वांछित हैं। उनकी भूमिका, कथित कॉल सेंटर के संचालन में जिम्मेदारी और आर्थिक लेनदेन से संबंधित विवरण की जांच की जा रही है।
किन धाराओं में मामला दर्ज?
चारकोप पुलिस स्टेशन में भारतीय न्याय संहिता (BNS) की धारा 319(2), 318(4) और 3(5) के साथ सूचना प्रौद्योगिकी अधिनियम की धारा 66C और 66D के तहत मामला दर्ज किया गया है।
फर्जी कस्टमर केयर कॉल से कैसे बचें?
इस घटना के मद्देनजर ऑनलाइन शॉपिंग करने वाले ग्राहकों के लिए सतर्क रहना जरूरी है। किसी अनजान कॉलर के Apple, Amazon या किसी अन्य कंपनी का प्रतिनिधि होने के दावे पर तुरंत भरोसा न करें। अपनी शिकायत या ऑर्डर की जानकारी की पुष्टि संबंधित कंपनी की आधिकारिक वेबसाइट या ऐप के जरिए करें।
किसी अनजान व्यक्ति के साथ OTP, पासवर्ड, डिवाइस पासकोड या बैंकिंग संबंधी गोपनीय जानकारी साझा न करें। अगर कोई कॉलर अकाउंट बंद करने, ऑर्डर रद्द होने या तत्काल भुगतान की धमकी देकर दबाव बनाता है, तो कॉल समाप्त करके आधिकारिक कस्टमर सपोर्ट से संपर्क करें।
अगर साइबर ठगी के जरिए पैसे निकल जाते हैं, तो तुरंत 1930 पर साइबर क्राइम हेल्पलाइन से संपर्क करें और https://cybercrime.gov.in/ पर शिकायत दर्ज करें। जल्दी शिकायत करने से संबंधित वित्तीय लेनदेन पर कार्रवाई करने में मदद मिल सकती है।
चारकोप पुलिस की जांच में अब कथित ठगी की कुल रकम, प्रभावित ग्राहकों की संख्या, ग्राहकों की शिकायतों से जुड़ी जानकारी के स्रोत और वांछित आरोपियों की भूमिका जैसे सवाल महत्वपूर्ण रहेंगे। इन पहलुओं पर आधिकारिक जानकारी सामने आने के बाद ही मामले की पूरी तस्वीर स्पष्ट हो सकेगी।
Malad Cyber Crime: वोटर ID में नाम सुधारने के नाम पर 79 वर्षीय बुजुर्ग से ₹6.48 लाख की ऑनलाइन ठगी। जानें कैसे हुआ फ्रॉड और बचाव के तरीके।
मुंबई: मालाड पश्चिम में वोटर ID पर नाम की गलती सुधारने का झांसा देकर 79 वर्षीय बुजुर्ग से 6 लाख 48 हजार रुपये से ज्यादा की साइबर ठगी का मामला सामने आया है। आरोपी ने खुद को भारतीय निर्वाचन आयोग का अधिकारी बताकर नाम सुधारने के लिए सिर्फ 5 रुपये ऑनलाइन जमा करने को कहा। इस बहाने बुजुर्ग से बैंकिंग ऐप से जुड़ा कोड हासिल किया गया और उनके खाते से बड़ी रकम निकाल ली गई। मामले में 26 अक्टूबर 2026 को बांगुरनगर पुलिस स्टेशन में केस दर्ज किया गया।
पीड़ित की पहचान रामनाधम फनिंद्र काजा (79) के रूप में हुई है। वह मालाड पश्चिम के इवरशाइन नगर इलाके में रहते हैं। वह और उनकी पत्नी बैंक में जमा बचत पर निर्भर हैं और रोजमर्रा के वित्तीय लेनदेन के लिए Axis Bank के मोबाइल ऐप का इस्तेमाल करते हैं।
वोटर ID में नाम सुधारने के बहाने शुरू हुई ठगी
मिली जानकारी के मुताबिक, 15 अक्टूबर को दोपहर करीब एक बजे काजा के WhatsApp नंबर पर एक अनजान व्यक्ति का कॉल आया। कॉल करने वाले ने खुद को भारतीय निर्वाचन आयोग का अधिकारी बताया और कहा कि काजा तथा उनकी पत्नी के वोटर ID कार्ड पर नाम में सुधार करना है।
इसके लिए केवल 5 रुपये ऑनलाइन फीस जमा करने की बात कही गई। कम रकम होने और सरकारी काम से जुड़ा मामला बताए जाने के कारण यह प्रक्रिया सामान्य लग सकती थी। लेकिन इसी बहाने आरोपी ने बैंकिंग ऐप से संबंधित कोड मांगा।
काजा ने उस व्यक्ति पर भरोसा करके कोड साझा कर दिया। इसके बाद उनके बैंक खाते से ऑनलाइन पैसे ट्रांसफर होने की बात सामने आई।
खाते से कितनी रकम निकाली गई?
इस मामले में कुल 6,48,017.70 रुपये की रकम का उल्लेख किया गया है। इस ठगी की पूरी प्रक्रिया, ट्रांजैक्शन का समय और रकम किन खातों में भेजी गई, इसकी पुष्टि जांच से ही हो सकेगी। फिलहाल उपलब्ध जानकारी के अनुसार, पीड़ित की शिकायत पर बांगुरनगर पुलिस स्टेशन में 26 अक्टूबर को मामला दर्ज किया गया है।
महाराष्ट्र में वोटर ID के नाम पर साइबर ठगी के दूसरे मामले भी
वोटर ID में नाम सुधारने या मतदाता रिकॉर्ड की जांच के बहाने ठगी की ऐसी घटनाएं महाराष्ट्र के दूसरे शहरों में भी सामने आई हैं।
पुणे में 79 वर्षीय व्यक्ति को मतदाता पहचान पत्र में नाम बदलने के बहाने करीब 11.92 लाख रुपये की ठगी का शिकार बनाए जाने की खबर सामने आई थी। वहीं, नवी मुंबई के वाशी में वोटर ID सत्यापन के नाम पर एक व्यक्ति के खाते से 8,21,884 रुपये निकाले जाने का मामला भी सामने आया।
ठाणे में भी दो वरिष्ठ नागरिकों को मतदाता सूची में सुधार के नाम पर निशाना बनाए जाने की घटनाएं सामने आई थीं। इन मामलों में ठगी के तरीके अलग-अलग बताए गए थे। हालांकि, इन सभी घटनाओं के पीछे एक ही गिरोह होने का कोई पुष्ट प्रमाण उपलब्ध नहीं है।
मुंबई में फर्जी APK फाइलों के जरिए साइबर ठगी करने वाले नेटवर्क के खिलाफ भी पुलिस कार्रवाई की जानकारी सामने आई है। लेकिन मालाड के इस मामले में किसी APK फाइल को डाउनलोड कराने की पुष्टि नहीं हुई है।
वोटर ID में नाम की गलती हो तो क्या करें?
वोटर ID या मतदाता सूची में नाम, पता अथवा अन्य जानकारी में सुधार के लिए निर्वाचन आयोग की आधिकारिक सेवा का इस्तेमाल करना चाहिए। इसके लिए आयोग के Voters’ Service Portal पर Form 8 के जरिए आवेदन किया जा सकता है।
किसी अनजान व्यक्ति के WhatsApp कॉल या मैसेज पर भरोसा करके बैंकिंग जानकारी साझा न करें। किसी सरकारी अधिकारी के नाम से संपर्क किए जाने पर भी उसकी पहचान की स्वतंत्र रूप से पुष्टि करना जरूरी है।
ध्यान रखें कि OTP, UPI PIN, बैंकिंग पासवर्ड और ट्रांजैक्शन की मंजूरी देने वाले गोपनीय कोड किसी के साथ साझा नहीं करने चाहिए। किसी अनजान व्यक्ति के कहने पर मोबाइल में APK फाइल या रिमोट एक्सेस ऐप भी इंस्टॉल न करें।
साइबर ठगी होने पर तुरंत कहां शिकायत करें?
अगर बैंक खाते से बिना अनुमति पैसे निकल जाते हैं, तो तुरंत 1930 साइबर क्राइम हेल्पलाइन पर संपर्क करें। इसके साथ ही बैंक को सूचित करके अनधिकृत ट्रांजैक्शन की शिकायत दर्ज कराएं और जरूरत के अनुसार बैंकिंग एक्सेस सुरक्षित करवाएं।
ऑनलाइन शिकायत राष्ट्रीय साइबर क्राइम रिपोर्टिंग पोर्टल https://cybercrime.gov.in/ पर भी दर्ज की जा सकती है। कॉल लॉग, WhatsApp चैट, SMS, बैंक ट्रांजैक्शन की जानकारी और शिकायत संख्या जैसे सबूत संभालकर रखें।
समय पर शिकायत करने से संबंधित ट्रांजैक्शन को रोकने या रकम को आगे ट्रांसफर होने से बचाने की संभावना बढ़ सकती है, हालांकि पैसे वापस मिलने की गारंटी नहीं होती।
मालाड के इस मामले में आरोपी की पहचान, रकम की रिकवरी और ठगी में इस्तेमाल किए गए बैंकिंग तरीके की पूरी जानकारी अभी स्पष्ट नहीं है। जांच से ही यह पता चल सकेगा कि पैसे किन खातों में भेजे गए और उन्हें वापस हासिल करने के लिए क्या कार्रवाई की गई।
मुंबई के मालाड में फर्जी CID अधिकारी बनकर व्यापारी से ₹26.5 लाख की कथित ठगी हुई। पुलिस ने बैंक खाते की भूमिका के आरोप में बाप-बेटे को गिरफ्तार किया।
मुंबई: मालाड में 55 वर्षीय कपड़ा व्यापारी धनेश शाह से ₹26.5 लाख की कथित साइबर ठगी के मामले में उत्तर क्षेत्रीय साइबर सेल ने बाप-बेटे को गिरफ्तार किया है। आरोप है कि ठगों ने खुद को CID अधिकारी बताकर व्यापारी को गंभीर आपराधिक मामले में फंसाने और गिरफ्तार करने की धमकी दी। जांच में अतुल गायकवाड़ और उनके बेटे विनीत गायकवाड़ से जुड़े एक कथित फर्जी कंपनी के बैंक खाते की भूमिका सामने आई, जिसका इस्तेमाल ठगी की रकम प्राप्त करने के लिए किया गया था।
गिरफ्तार आरोपियों की पहचान अतुल गायकवाड़ (48) और विनीत गायकवाड़ (24) के रूप में हुई है। पुलिस के मुताबिक, दोनों ने कथित साइबर अपराधियों को बैंक खाते की जानकारी उपलब्ध कराई थी, ताकि ठगी से हासिल रकम उसमें जमा की जा सके। मामले में कंपनी के निदेशकों के रूप में अतुल, उनकी पत्नी और विनीत के नाम सामने आए हैं।
फर्जी CID अधिकारी बनकर व्यापारी को गिरफ्तारी की धमकी
शिकायत के मुताबिक, मालाड में Shraddha Garments चलाने वाले धनेश शाह को 27 अगस्त 2026 को एक व्यक्ति का फोन आया। कॉल करने वाले ने खुद को CID अधिकारी बताया और दावा किया कि आदिल गौर नाम के व्यक्ति के घर पर हुई छापेमारी के दौरान शाह का आधार कार्ड मिला है।
आदिल गौर को पुलवामा आतंकी हमले से जुड़े एक आरोपी के रूप में पेश करते हुए कॉल करने वाले ने शाह को कथित तौर पर ₹95 करोड़ के घोटाले से जोड़ने की कोशिश की। उसे बताया गया कि उसकी पहचान का इस्तेमाल कर एक बैंक खाता खोला गया था, जिसके जरिए ₹7 करोड़ के लेन-देन हुए थे।
शाह पर आरोप लगाया गया कि उन्होंने खाता खुलवाने में मदद करने के बदले ₹5 लाख और 15 प्रतिशत कमीशन लिया था। व्यापारी ने किसी तरह के संबंध से इनकार किया, लेकिन कथित ठगों ने गिरफ्तारी का डर दिखाकर उस पर दबाव बनाए रखा।
वीडियो कॉल पर पूछताछ, परिवार और बैंक खातों की जानकारी मांगी
ठगी को असली जांच जैसा दिखाने के लिए कथित आरोपियों ने वीडियो कॉल के जरिए पूछताछ की। इस दौरान शाह से उनके परिवार के सदस्यों, बैंक खातों, सोने और निवेश से जुड़ी जानकारी मांगी गई।
उन्हें सुप्रीम कोर्ट और मुंबई क्राइम ब्रांच के वरिष्ठ अधिकारियों के कथित हस्ताक्षर वाले दस्तावेज भी भेजे गए। इन दस्तावेजों का उद्देश्य आरोपों को विश्वसनीय दिखाना और व्यापारी के मन में गिरफ्तारी का डर पैदा करना बताया गया है।
इसके बाद शाह को परिवार का सोना गिरवी रखने और निर्धारित बैंक खाते में पैसे ट्रांसफर करने के लिए कहा गया। कथित ठगों ने आश्वासन दिया कि जांच पूरी होने के बाद रकम वापस कर दी जाएगी।
गिरफ्तारी के डर से शाह ने निर्देशों का पालन किया और कुल ₹26.5 लाख ट्रांसफर कर दिए। बाद में जब कॉल करने वालों ने जवाब देना बंद कर दिया और रकम वापस नहीं मिली, तब उन्होंने पुलिस से संपर्क किया।
बैंक खाते की जांच में सामने आई बाप-बेटे की कथित भूमिका
शिकायत मिलने के बाद पुलिस और साइबर सेल ने रकम के लेन-देन की जांच शुरू की। जांच के दौरान ट्रांसफर की गई राशि का संबंध गायकवाड़ परिवार से जुड़े एक निजी बैंक खाते से मिला।
पुलिस के अनुसार, अतुल और विनीत ने कथित तौर पर एक फर्जी कंपनी के नाम पर बैंक खाता खुलवाने और उसकी जानकारी साइबर अपराधियों तक पहुंचाने में मदद की थी। इस खाते का इस्तेमाल ठगी से प्राप्त रकम हासिल करने के लिए किया गया।
जांच में विनीत गायकवाड़ को पहले गिरफ्तार किया गया, जिसके बाद उसके पिता अतुल गायकवाड़ को भी गिरफ्तार किया गया। पुलिस को संदेह है कि खाते की सुविधा उपलब्ध कराने के बदले आरोपियों को कमीशन मिलता था।
हालांकि, कंपनी का पूरा विवरण, खाते में जमा रकम का आगे कहां ट्रांसफर हुआ, कितनी राशि फ्रीज या बरामद की गई और क्या अन्य लोग भी इस नेटवर्क में शामिल थे, इन सवालों पर अभी स्पष्ट जानकारी सामने आना बाकी है।
मुंबई में डिजिटल अरेस्ट के नाम पर ठगी के अन्य मामले
मुंबई में सरकारी जांच एजेंसियों का नाम लेकर लोगों को डराने और पैसे ट्रांसफर करवाने के दूसरे मामले भी सामने आए हैं।
सितंबर 2026 में दहिसर के एक 68 वर्षीय व्यक्ति से कथित डिजिटल अरेस्ट के जरिए ₹1.12 करोड़ की ठगी के मामले में छह लोगों की गिरफ्तारी किया गया था। जांच में बैंक खातों और SIM कार्ड के जरिए रकम प्राप्त करने तथा आगे भेजने की कथित भूमिका की पड़ताल की गई थी।
अक्टूबर 2026 में महाराष्ट्र साइबर की तकनीकी जांच और दिल्ली पुलिस के साथ समन्वय से एक अन्य महिला को कथित डिजिटल अरेस्ट से बचाने की जानकारी भी सामने आई। उस मामले में महिला पहले ही ₹27 लाख ट्रांसफर कर चुकी थी।
इन घटनाओं से यह स्पष्ट होता है कि साइबर ठगी में केवल फर्जी कॉल ही नहीं, बल्कि बैंक खातों, डिजिटल लेन-देन और कथित सरकारी दस्तावेजों का भी इस्तेमाल किया जा रहा है।
डिजिटल अरेस्ट की धमकी मिले तो क्या करें?
किसी व्यक्ति का खुद को पुलिस, CID, क्राइम ब्रांच या दूसरी जांच एजेंसी का अधिकारी बताना उसकी पहचान का प्रमाण नहीं है। भारत में डिजिटल अरेस्ट नाम की कोई कानूनी प्रक्रिया नहीं है। इसलिए वीडियो कॉल पर गिरफ्तारी की धमकी देकर पैसे मांगने वालों के निर्देशों का पालन नहीं करना चाहिए।
अगर कोई व्यक्ति जांच के नाम पर बैंक खाते, OTP, पासवर्ड, निवेश या परिवार की संपत्ति की जानकारी मांगता है, तो उसकी पहचान संबंधित एजेंसी के आधिकारिक संपर्क माध्यम से सत्यापित करें। किसी भी कथित जांच को पूरा करने या गिरफ्तारी से बचने के लिए पैसे ट्रांसफर न करें।
अगर साइबर ठगी हो चुकी है, तो तुरंत 1930 पर कॉल करें और राष्ट्रीय साइबर अपराध रिपोर्टिंग पोर्टल https://cybercrime.gov.in/ पर शिकायत दर्ज करें। बैंक ट्रांजैक्शन की जानकारी, UTR नंबर, कॉल रिकॉर्ड और मैसेज को सुरक्षित रखना भी जांच में मददगार हो सकता है।
पुलिस जांच जारी
मामले में धोखाधड़ी, जबरन वसूली और सूचना प्रौद्योगिकी अधिनियम से संबंधित प्रावधानों के तहत केस दर्ज किया गया है। आरोपियों की गिरफ्तारी और बैंक खाते की कथित भूमिका की जांच के बाद अब यह पता लगाना महत्वपूर्ण हो गया है, कि ठगी की रकम का आगे क्या हुआ और क्या इस मामले में अन्य लोग भी शामिल थे।
बिहार के जमुई में नाबालिगों से बदसलूकी मामले में नंदन यादव पुलिस मुठभेड़ में घायल हुआ। हरेराम गिरफ्तार और 120 सोशल मीडिया प्रोफाइल पर FIR हुई।
बिहार: जमुई में नाबालिग छात्र-छात्रा के साथ बदसलूकी और अश्लील हरकत के वायरल वीडियो मामले में पुलिस ने बड़ी कार्रवाई की है। मामले के प्रमुख आरोपी नंदन यादव को पुलिस कार्रवाई के दौरान पैर में गोली लगी, जबकि दूसरे आरोपी हरेराम यादव को भी पकड़ लिया गया है। दोनों को इलाज के लिए अस्पताल ले जाया गया। इसी मामले में नाबालिग पीड़िता की पहचान उजागर करने वाले वीडियो को सोशल मीडिया पर प्रसारित करने के आरोप में करीब 120 प्रोफाइल संचालकों के खिलाफ भी प्राथमिकी दर्ज की गई है।
पुलिस के मुताबिक, घटना 19 सितंबर की शाम जमुई-लखीसराय मार्ग के पास मड़वा पहाड़ क्षेत्र में हुई थी। नाबालिग छात्रा अपने एक नाबालिग दोस्त के साथ कोचिंग से लौट रही थी। दोनों इलाके में गए थे, जहां कुछ युवकों ने उन्हें रोक लिया। इसके बाद दोनों के साथ कथित तौर पर मारपीट और अभद्र व्यवहार किया गया। छात्रा के साथ अश्लील हरकत किए जाने का वीडियो भी बनाया गया, जो बाद में सोशल मीडिया पर वायरल हो गया।
वीडियो सामने आने के बाद पुलिस ने मामले को गंभीरता से लेते हुए जांच शुरू की। पुलिस ने वीडियो फुटेज और अन्य सुरागों के आधार पर आरोपियों की पहचान की। वाहन के नंबर की मदद से पुलिस पीड़ितों तक पहुंची और इसके बाद प्राथमिकी दर्ज कर जांच आगे बढ़ाई गई।
नंदन यादव के पैर में लगी गोली
मामले में फरार चल रहे प्रमुख आरोपी नंदन यादव की तलाश के दौरान पुलिस की उसके साथ मुठभेड़ हुई। पुलिस के अनुसार, कार्रवाई के दौरान नंदन यादव के पैर में गोली लगी। इसके बाद उसे हिरासत में लेकर जमुई सदर अस्पताल पहुंचाया गया। नंदन यादव जमुई सदर थाना क्षेत्र के प्रतापपुर गांव का रहने वाला बताया जा रहा है और ट्रैक्टर चलाकर बालू ढोने का काम करता था।
दूसरे आरोपी हरेराम यादव को भी पुलिस ने पकड़ लिया है। हरेराम यादव भी प्रतापपुर गांव का रहने वाला बताया गया है और उसके ट्रैक्टर चालक होने की जानकारी सामने आई है। पुलिस कार्रवाई के दौरान उसके पैर में चोट लगने की भी जानकारी है। मामले में दोनों की भूमिका की जांच की जा रही है।
रामआशीष चौधरी समेत अन्य आरोपियों पर भी कार्रवाई
मामले की जांच में रामआशीष चौधरी नाम के आरोपी की गिरफ्तारी की जानकारी भी सामने आई है। इसके अलावा कुछ नाबालिगों को भी पुलिस ने हिरासत में लिया है। पुलिस वीडियो में दिखाई दे रहे अन्य लोगों की भूमिका की जांच कर रही है और उनकी गिरफ्तारी के लिए कार्रवाई जारी है।
पुलिस ने मामले की जांच के लिए विशेष जांच टीम यानी SIT का गठन किया है। जांच में वीडियो बनाने वाले लोगों, घटना में सीधे शामिल आरोपियों और वीडियो को सोशल मीडिया पर फैलाने वालों की भूमिका अलग-अलग स्तर पर देखी जा रही है।
120 सोशल मीडिया प्रोफाइल पर FIR
जमुई मामले में पुलिस की कार्रवाई केवल घटना में शामिल आरोपियों तक सीमित नहीं रही। नाबालिग पीड़िता की पहचान उजागर करने वाले वीडियो को सोशल मीडिया पर प्रसारित करने के आरोप में करीब 120 सोशल मीडिया प्रोफाइल संचालकों के खिलाफ साइबर थाने में प्राथमिकी दर्ज की गई है।
पुलिस ने लोगों से अपील की है कि नाबालिग पीड़िता से जुड़ा वीडियो डाउनलोड, शेयर या दोबारा पोस्ट न करें। पुलिस का कहना है कि नाबालिग पीड़िता की पहचान उजागर करना गंभीर अपराध है और वीडियो को आगे प्रसारित करने वालों के खिलाफ भी कानूनी कार्रवाई की जा सकती है।
FIR में POCSO और BNS की धाराएं
मामले में BNS की धारा 74, 76 और 3(5) के साथ POCSO Act की धारा 8 और 12 के तहत कार्रवाई किए जाने की जानकारी सामने आई है। प्राथमिकी जमुई थाना कांड संख्या 428/26 के तहत दर्ज किए जाने की जानकारी उपलब्ध है। अंतिम कानूनी स्थिति जांच और आगे की कार्रवाई के साथ स्पष्ट होगी।
घटना के बाद सिर्फ आरोपियों की गिरफ्तारी ही जांच का विषय नहीं है। घटना जिस इलाके में हुई और जिस समय नाबालिग छात्र-छात्रा वहां मौजूद थे, उस दौरान पुलिस पेट्रोलिंग की स्थिति की भी जांच की जा रही है। अधिकारियों की ओर से पेट्रोलिंग व्यवस्था को लेकर भी जांच की बात सामने आई है।
महिला आयोग ने भी लिया संज्ञान
घटना के बाद महिला सुरक्षा को लेकर भी सवाल उठे हैं। बिहार महिला आयोग और राष्ट्रीय महिला आयोग की ओर से मामले का संज्ञान लिए जाने और प्रशासन से रिपोर्ट मांगे जाने की जानकारी सामने आई है। इस कार्रवाई का उद्देश्य घटना की स्थिति और प्रशासनिक कार्रवाई की जानकारी लेना है।
अब जांच में किन सवालों के जवाब तलाशे जाएंगे?
जांच में यह पता लगाया जाएगा कि घटना में कुल कितने लोग सीधे तौर पर शामिल थे, वीडियो किसने बनाया, इसे सोशल मीडिया पर किसने सबसे पहले प्रसारित किया और किन लोगों ने इसे आगे फैलाया। साथ ही पुलिस यह भी जांच रही है कि घटना के समय वहां मौजूद अन्य लोगों की क्या भूमिका थी।
फिलहाल नंदन यादव और हरेराम यादव पुलिस की गिरफ्त में हैं। नंदन यादव का अस्पताल में उपचार कराया जा रहा है। मामले में SIT की जांच और अन्य आरोपियों के खिलाफ कार्रवाई जारी है। वहीं, नाबालिग पीड़िता की पहचान सार्वजनिक करने वाले सोशल मीडिया अकाउंट्स पर दर्ज मामलों की साइबर जांच भी आगे बढ़ रही है।
डेटिंग एप के जरिए दोस्ती कर युवक को घर बुलाकर 2.15 लाख रुपये की उगाही का आरोप, दिल्ली के छावला में चार गिरफ्तार, 70,500 रुपये बरामद।
दिल्ली: छावला इलाके में डेटिंग एप के जरिए दोस्ती कर एक 44 वर्षीय व्यक्ति को कथित तौर पर हनी ट्रैप में फंसाकर 2.15 लाख रुपये की उगाही करने का मामला सामने आया है। आरोप है कि महिला पहले उसे ढांसा मेट्रो स्टेशन बुलाकर नजफगढ़ स्थित एक घर ले गई, जहां दो महिलाएं और एक पुरुष मौजूद थे। इसके बाद दुष्कर्म के मामले में फंसाने की धमकी देकर उससे नकदी और ऑनलाइन ट्रांजैक्शन के जरिए रकम ली गई। छावला थाना पुलिस ने मामले में चार आरोपियों को गिरफ्तार किया है और 70,500 रुपये बरामद किए हैं।
14 सितंबर को मथुरा निवासी चंद्रभान सिंह ने छावला थाने में शिकायत दर्ज कराई थी। जानकारी के अनुसार वह फरीदाबाद में सिक्योरिटी गार्ड के रूप में काम करते हैं। चंद्रभान की पहचान QuackQuack एप के जरिए एक महिला से हुई थी। बातचीत के बाद महिला ने उन्हें ढांसा मेट्रो स्टेशन मिलने के लिए बुलाया। वहां से वह उन्हें नजफगढ़ के एक मकान में ले गई।
घर पहुंचने के बाद दो महिलाएं और एक पुरुष वहां मौजूद मिले। आरोप है कि इसी दौरान गिरोह के एक सदस्य ने खुद को पुलिसकर्मी बताकर चंद्रभान को दुष्कर्म के मामले में फंसाने की धमकी दी। इसके बाद उनसे पैसे देने के लिए दबाव बनाया गया।
22 हजार रुपये नकद और 1.93 लाख रुपये ऑनलाइन लिए
पुलिस के अनुसार, पीड़ित से कुल 2.15 लाख रुपये लिए गए। इसमें 22 हजार रुपये नकद थे, जबकि 1.93 लाख रुपये अलग-अलग बैंक खातों और यूपीआई ट्रांजैक्शन के जरिए लिए गए। यानी रकम लेने के लिए आरोपियों ने नकदी के साथ डिजिटल भुगतान का भी इस्तेमाल किया।
शिकायत मिलने के बाद पुलिस ने लेनदेन से जुड़े बैंक खातों और अन्य उपलब्ध जानकारियों की जांच शुरू की। जांच के दौरान आरोपियों की पहचान सामने आई और पुलिस ने उन्हें गिरफ्तार कर लिया।
पुलिस ने इस मामले में गन्नौर, सोनीपत निवासी मनदीप, गाजियाबाद निवासी प्रीति, नजफगढ़ निवासी कमलेश और रितु को गिरफ्तार किया है। मनदीप की उम्र 38 वर्ष, प्रीति की 32 वर्ष, कमलेश की 42 वर्ष और रितु की 40 वर्ष बताई गई है।
पुलिस के अनुसार आरोपियों के कब्जे से 70,500 रुपये बरामद किए गए हैं। बाकी रकम से जुड़े अलग-अलग बैंक खातों को होल्ड कराया गया है। पुलिस अब इन खातों में हुए लेनदेन की जांच के साथ बाकी रकम की रिकवरी की कोशिश कर रही है।
जांच में पुलिस ने मनदीप और कमलेश के पुराने आपराधिक मामलों का भी उल्लेख किया है। पुलिस के अनुसार मनदीप के खिलाफ सोनीपत और दिल्ली में पहले के मामले दर्ज हैं, जबकि कमलेश के खिलाफ द्वारका नॉर्थ थाने में 2023 का मामला दर्ज होने की जानकारी सामने आई है। इन पुराने मामलों की प्रकृति और मौजूदा मामले से उनका संबंध जांच का विषय है।
डेटिंग एप से शुरू होकर धमकी तक पहुंचा मामला
इस मामले में घटनाक्रम एक सामान्य ऑनलाइन संपर्क से शुरू हुआ, लेकिन कुछ ही समय में यह कथित वित्तीय उगाही में बदल गया। महिला से एप पर दोस्ती होने के बाद पीड़ित को पहले सार्वजनिक स्थान यानी ढांसा मेट्रो स्टेशन बुलाया गया और वहां से निजी मकान तक ले जाया गया। घर में अन्य लोगों की मौजूदगी के बाद कथित तौर पर पुलिस और दुष्कर्म के मामले में फंसाने की धमकी दी गई।
यही तरीका इस मामले को सामान्य ऑनलाइन वित्तीय धोखाधड़ी से अलग बनाता है। इसमें ऑनलाइन पहचान और बातचीत के बाद आमने-सामने की मुलाकात और फिर कथित धमकी के जरिए पैसे लेने का आरोप है।
दिल्ली में पहले भी सामने आया था डेटिंग एप हनी ट्रैप
दिल्ली में मई 2026 में भी डेटिंग एप से जुड़े एक अलग हनी ट्रैप और उगाही के मामले का खुलासा हुआ था। उस मामले में fake Tinder/QuackQuack महिला प्रोफाइल के जरिए पुरुषों से संपर्क कर मुलाकात के लिए बुलाने और बाद में पुलिस कार्रवाई या आपराधिक मामले में फंसाने की धमकी देकर पैसे वसूलने का आरोप सामने आया था।
मौजूदा छावला मामले को उस पुराने मामले से सीधे जोड़ने का कोई आधार अभी सामने नहीं आया है। हालांकि दोनों मामलों में डेटिंग एप के जरिए संपर्क, आमने-सामने मुलाकात और पुलिस या आपराधिक मामले के नाम पर कथित दबाव बनाने जैसी समानताएं जांच के लिहाज से महत्वपूर्ण हैं।
अगर डेटिंग एप की मुलाकात के बाद धमकी मिले तो क्या करें?
ऐसे मामलों में किसी व्यक्ति द्वारा पुलिस अधिकारी होने का दावा करना अपने आप में उसकी पहचान का प्रमाण नहीं है। यदि कोई व्यक्ति आपराधिक मामले में फंसाने की धमकी देकर पैसे मांगता है, तो घबराकर तुरंत भुगतान करने के बजाय सुरक्षित स्थान पर जाना और उपलब्ध सबूत सुरक्षित रखना महत्वपूर्ण है।
यदि पैसे ऑनलाइन ट्रांसफर हो चुके हैं, तो वित्तीय साइबर धोखाधड़ी की सूचना तुरंत 1930 हेल्पलाइन पर दी जा सकती है। National Cyber Crime Reporting Portal के जरिए भी शिकायत दर्ज की जा सकती है। बैंक ट्रांजैक्शन की जानकारी, यूपीआई आईडी, मोबाइल नंबर, चैट, कॉल डिटेल से संबंधित उपलब्ध जानकारी और स्क्रीनशॉट सुरक्षित रखना जांच में उपयोगी हो सकता है।
छावला थाना पुलिस अब आरोपियों से पूछताछ के जरिए यह पता लगाने की कोशिश कर रही है कि इस कथित उगाही में और कितने लोग शामिल हो सकते हैं, क्या किसी अन्य व्यक्ति को इसी तरीके से निशाना बनाया गया और 2.15 लाख रुपये में से शेष रकम का कितना हिस्सा बरामद किया जा सकता है। बैंक खातों को होल्ड कराने के बाद वित्तीय लेनदेन की जांच भी आगे बढ़ाई जा रही है।
मुंबई में Facebook-Instagram Ads, Fake Calls, Job Offer और APK के जरिए तीन लोगों से ₹7.55 लाख की ठगी हुई। जानें Scam का तरीका और बचाव के उपाय।
मुंबई: Facebook और Instagram पर दिखने वाले Ads और Social Media Posts को आधार बनाकर तीन अलग-अलग मामलों में एक कारोबारी, होटल का वेटर और एक सेल्समैन से कुल ₹7,55,734 की साइबर ठगी सामने आई है। तीनों मामलों में ठगी का तरीका अलग था, लेकिन एक बात समान रही—पहले सोशल मीडिया के जरिए भरोसा बनाया गया और उसके बाद Fake Call, WhatsApp, Personal Details या APK File के जरिए पीड़ित को आर्थिक नुकसान पहुंचाया गया।
इन मामलों में 58 वर्षीय Andheri निवासी कारोबारी Ketan Shah से ₹3,34,534, होटल में काम करने वाले Ramesh Singh Anand Singh Asnal से ₹2,41,200 और मॉल में सेल्समैन Salim Ibrahim Patel से ₹1,80,000 की ठगी हुई।
Facebook पर Credit Card Ad, फिर Fake HSBC Customer Care Call
58 वर्षीय कारोबारी Ketan Shah ने Facebook पर HSBC Credit Card से संबंधित एक Advertisement देखा। Advertisement पर प्रतिक्रिया देते हुए उन्होंने अपना नाम और मोबाइल नंबर दिया।
14 अगस्त को उन्हें Rahul नाम के व्यक्ति का फोन आया, जिसने खुद को HSBC Customer Care Executive बताया। कॉल के दौरान उन्हें एक Link भेजा गया और मौजूदा Bank Cards की जानकारी देने को कहा गया।
Shah ने IndusInd Bank और ICICI Bank से संबंधित Card Details दर्ज कीं। इसके कुछ ही समय बाद उनके IndusInd Bank Account से ₹3,34,534 निकाल लिए गए।
Transaction के बाद उनका मोबाइल फोन अचानक बंद हो गया। दोबारा फोन चालू करने पर उन्हें Transaction Alerts मिले। उन्होंने तुरंत Card Block कराया और पुलिस में शिकायत दर्ज कराई।
यह मामला दिखाता है कि Credit Card या Banking Service का नाम इस्तेमाल करने वाला कोई भी Caller अपने आप वास्तविक Bank Executive नहीं बन जाता। Social Media Advertisement पर दिया गया Mobile Number बाद में Social Engineering के लिए इस्तेमाल किए जाने का जोखिम भी पैदा करता है।
दूसरे मामले में होटल वेटर Ramesh Singh Anand Singh Asnal विदेश में नौकरी की तलाश कर रहे थे। उन्होंने Celebrity Chef Shubham Rawat से जुड़ी एक पोस्ट Instagram और Facebook पर देखी और नौकरी की उम्मीद में Comment Section में अपना Mobile Number डाल दिया।
27 अगस्त को उन्हें WhatsApp पर Sohan Bhandari नाम के व्यक्ति का Call आया। उसने दावा किया कि Chef Shubham Rawat ने उनका नंबर उसे दिया है और Dubai में नौकरी की व्यवस्था हो गई है।
इसके बाद Visa Processing, Medical Test और Offer Letter के नाम पर पैसे मांगे गए। Asnal ने 27 अगस्त से 3 सितंबर के बीच 18 अलग-अलग Transactions में कुल ₹2,41,200 भेज दिए।
जब नौकरी का Offer Letter नहीं आया और संपर्क भी बंद हो गया, तब उन्हें ठगी का पता चला। जांच में सामने आया कि Shubham Rawat का इस ठगी से कोई संबंध नहीं था। कथित तौर पर उनकी Profile Photograph का इस्तेमाल Fake WhatsApp Account बनाकर भरोसा कायम करने के लिए किया गया था। पुलिस ने Sohan Bhandari बनकर संपर्क करने वाले व्यक्ति के खिलाफ मामला दर्ज कर जांच शुरू की है।
इस मामले में सबसे बड़ा खतरा Social Media Impersonation का है। किसी व्यक्ति की Profile Photo, नाम या किसी परिचित की पहचान का इस्तेमाल होने से यह साबित नहीं होता कि WhatsApp Account वास्तव में उसी व्यक्ति का है।
Instagram पर ICICI Credit Card Ad, WhatsApp से आया APK
तीसरे मामले में मॉल में काम करने वाले Salesman Salim Ibrahim Patel ने Instagram पर ICICI Bank Credit Card का Advertisement देखा। Credit Card की जरूरत होने के कारण उन्होंने Advertisement पर Click किया।
अगली सुबह एक Unknown Number से Call आया। Caller ने खुद को ICICI Credit Card Department का कर्मचारी बताया और कहा कि KYC Process पूरी करनी होगी।
इसके बाद WhatsApp पर “ICICI CREDIT CARD.apk” नाम की File भेजी गई। Patel को इसे Open करने और PAN Card तथा मौजूदा SBI Credit Card की जानकारी दर्ज करने के लिए कहा गया।
निर्देशों का पालन करने के कुछ ही मिनट बाद उनके SBI Credit Card से दो Transactions के जरिए ₹1,80,000 निकाल लिए गए। इसके बाद उन्होंने पुलिस में शिकायत दर्ज कराई। मामले में Unknown Cyber Fraudster के खिलाफ जांच चल रही है।
Social Media Ad से WhatsApp तक पहुंच रहा है Scam
इन तीनों मामलों को साथ देखने पर ठगी का एक स्पष्ट Pattern सामने आता है।
Facebook या Instagram पर Ad या Post दिखाई देता है। User किसी जरूरत के कारण उस पर प्रतिक्रिया देता है। इसके बाद Mobile Number या अन्य जानकारी के जरिए संपर्क बनाया जाता है। फिर Scammer Bank Executive, Recruiter या किसी भरोसेमंद व्यक्ति की पहचान इस्तेमाल करता है। बातचीत अक्सर WhatsApp तक पहुंचती है और यहीं से Payment, Card Details, PAN Details या App Installation के जरिए ठगी आगे बढ़ती है।
यानी Scam की शुरुआत हमेशा पैसे मांगने से नहीं होती। कई बार शुरुआत केवल Mobile Number, Comment या Credit Card Enquiry से होती है।
APK File को लेकर क्यों बढ़ी चिंता
“ICICI CREDIT CARD.apk” जैसे नाम से भेजी गई File सामान्य KYC प्रक्रिया का हिस्सा नहीं मानी जानी चाहिए। खासकर जब कोई Unknown Caller WhatsApp पर APK भेजकर उसे Install करने के लिए कहे।
सितंबर 2026 में Indian Cyber Crime Coordination Centre (I4C) की ओर से Malicious Android Applications के जरिए Financial Fraud बढ़ने को लेकर चेतावनी सामने आई थी। Facebook और Instagram पर ऐसे Advertisements के जरिए Users को Suspicious Websites और APK Files तक पहुंचाए जाने की बात सामने आई। कुछ Malicious Apps Device Accessibility Permissions का दुरुपयोग करके Smartphone पर नियंत्रण हासिल करने में सक्षम हो सकते हैं।
देश भर में APK आधारित ठगी के मामले सामने आते रहे हैं। इसलिए किसी Bank, Credit Card, KYC, Pension या Refund के नाम पर WhatsApp से भेजी गई APK File को Install करना गंभीर जोखिम पैदा कर सकता है।
मुंबई में Online Fraud का कितना बड़ा खतरा है
मुंबई में 2026 के पहले सात महीनों में 3,689 Online Fraud Cases दर्ज किए गए। इनमें Credit Card और अन्य Digital Fraud के 914 मामले सबसे बड़े दर्ज किए गए Categories में रहे। इन 914 मामलों में 142 मामलों का Detection हुआ और 81 आरोपियों की गिरफ्तारी की जानकारी सामने आई है।
इसी अवधि में Fake Social Media Profiles और Email/SMS Morphing से जुड़े 136 मामले तथा Phishing, Man-in-the-Middle और Spoofing से जुड़े 103 मामले दर्ज हुए। Job Fraud के 70 और Fake Websites के 72 मामले भी सामने आए। कुल 3,689 मामलों में 847 मामलों का Detection और 637 आरोपियों की गिरफ्तारी की जानकारी सामने आ चुकी है।
इन आंकड़ों के बीच Facebook-Instagram से जुड़े मौजूदा मामले यह दिखाते हैं कि Cyber Fraud अब केवल Unknown Phone Calls तक सीमित नहीं है। Social Media Advertising, Fake Profiles, Messaging Apps और Digital Payment Systems एक ही Fraud Chain का हिस्सा बन सकते हैं।
2,898 SIM Cards और ₹24 करोड़ के Transaction का जांच कनेक्शन
मुंबई पुलिस की Crime Branch ने सितंबर में एक अलग Cyber Fraud Network की जांच में तीन लोगों को गिरफ्तार किया था। जांच में 2,898 SIM Cards और 10 Bank Accounts के जरिए करीब ₹24 करोड़ के Transactions का Financial Trail सामने आया। पुलिस अभी इस बात की जांच कर रही है कि इन Transactions के अंतिम Beneficiaries कौन थे और नेटवर्क कितना बड़ा था।
यह मामला मौजूदा तीन ठगी की घटनाओं से सीधे जुड़ा हुआ नहीं है, लेकिन इससे यह समझ आता है कि Cyber Fraud में इस्तेमाल होने वाले Phone Numbers, SIM Cards और Bank Accounts के पीछे अलग-अलग स्तरों पर काम करने वाला नेटवर्क हो सकता है।
अगर Social Media Scam में पैसा कट जाए तो तुरंत क्या करें ?
Cyber Fraud में समय बहुत महत्वपूर्ण है। पैसा कटने के बाद सबसे पहले Bank या Card Issuer को तुरंत सूचना देकर Card या संबंधित Account को सुरक्षित कराना चाहिए।
इसके बाद Financial Cyber Fraud की शिकायत के लिए 1930 Helpline पर तुरंत संपर्क किया जा सकता है और National Cyber Crime Reporting Portal पर Complaint दर्ज की जा सकती है।
Caller का Mobile Number, WhatsApp Chat, Advertisement का Screenshot, Website Link, APK का नाम, Transaction ID, Bank Alert और अन्य उपलब्ध Evidence सुरक्षित रखना चाहिए। इन्हें Delete करने के बजाय जांच के लिए सुरक्षित रखना अधिक उपयोगी है।
यदि किसी संदिग्ध APK को Install किया गया है, तो उस Device से आगे Banking Activity करने से बचना और Device तथा संबंधित Accounts की Security जांच कराना जरूरी है।
सिर्फ अपना पैसा नहीं, Scammer की जानकारी भी Report करें
National Cyber Crime Reporting Portal पर Suspicious Phone Numbers, WhatsApp Numbers, Telegram Handles, Email IDs, URLs और Social Media Accounts से संबंधित जानकारी Report करने की सुविधा भी उपलब्ध है।
इसलिए किसी Scam का सामना होने पर केवल Transaction Dispute तक सीमित रहने के बजाय उपलब्ध Digital Evidence के साथ संदिग्ध Number, Account या Link की भी जानकारी देना महत्वपूर्ण है।
Facebook और Instagram पर शुरू हुई इन तीन घटनाओं में कुल ₹7.55 लाख का नुकसान हुआ है। मामलों की जांच जारी है, लेकिन घटनाओं का तरीका एक स्पष्ट चेतावनी देता है—Social Media पर दिखने वाला Ad, WhatsApp Profile या फोन पर बताई गई पहचान अपने आप भरोसे का प्रमाण नहीं है। Cyber Fraud से बचने के लिए किसी भी Payment, KYC, Job Processing या App Installation से पहले स्वतंत्र Verification करना सबसे जरूरी कदम है।
मुंबई के मुलुंड में Snapchat और सोशल मीडिया के जरिए महिला को निजी फोटो-वीडियो वायरल करने की धमकी देने के आरोप में 22 वर्षीय युवक गिरफ्तार।
मुंबई: मुलुंड में सोशल मीडिया के जरिए एक महिला को कथित तौर पर ब्लैकमेल करने और निजी फोटो-वीडियो वायरल करने की धमकी देकर पैसे मांगने के मामले में पुलिस ने पंजाब से 22 वर्षीय युवक को गिरफ्तार किया है। आरोपी की पहचान Satnam Mandeep Singh के रूप में हुई है। पुलिस के अनुसार, महिला द्वारा आगे की मांग मानने से इनकार करने के बाद आरोपी ने उसका एक वीडियो उसके रिश्तेदारों और अन्य लोगों को भेज दिया।
मुलुंड पुलिस के मुताबिक, आरोपी ने सोशल मीडिया के माध्यम से महिला से संपर्क किया और धीरे-धीरे उसके साथ परिचय बढ़ाया। इसके बाद उसके पास मौजूद महिला के निजी फोटो और वीडियो को सार्वजनिक करने की धमकी देकर पैसों की मांग की गई। मामला तब गंभीर हो गया जब महिला ने आरोपी की आगे की मांग पूरी करने से इनकार कर दिया और कथित तौर पर उसने वीडियो दूसरे लोगों तक पहुंचा दिया।
इसके बाद महिला की शिकायत पर पुलिस ने मामला दर्ज कर जांच शुरू की। तकनीकी जांच के जरिए आरोपी की पहचान और लोकेशन का पता लगाया गया, जिसके बाद पुलिस की कार्रवाई पंजाब तक पहुंची और Satnam Mandeep Singh को गिरफ्तार किया गया।
मामले में आरोपी के खिलाफ भारतीय न्याय संहिता (BNS) की धारा 308(2) और 351(2) तथा सूचना प्रौद्योगिकी अधिनियम की धारा 66(E) और 67(A) के तहत कार्रवाई की गई है।
इन धाराओं में कथित जबरन वसूली, आपराधिक धमकी, निजता के उल्लंघन और इलेक्ट्रॉनिक माध्यम से अश्लील या यौन रूप से स्पष्ट सामग्री के प्रसारण से जुड़े अपराध शामिल हैं।
हालांकि, यह स्पष्ट नहीं है कि आरोपी ने महिला से कुल कितनी रकम मांगी थी या अब तक कितनी रकम हासिल की गई थी। इसी तरह आरोपी ने महिला के निजी फोटो और वीडियो किस माध्यम से हासिल किए, इसकी पूरी जानकारी भी सामने नहीं आई है। इन पहलुओं की जांच का परिणाम आगे की पुलिस कार्रवाई में स्पष्ट हो सकता है।
मुलुंड का यह मामला उस साइबर अपराध के पैटर्न को सामने लाता है जिसमें किसी व्यक्ति की निजी या संवेदनशील तस्वीरों और वीडियो को दबाव बनाने के लिए इस्तेमाल किया जाता है। ऐसे मामलों में आरोपी अक्सर सामग्री सार्वजनिक करने की धमकी देकर पैसे या दूसरी मांगें पूरी कराने की कोशिश करता है।
मुंबई और आसपास के इलाकों में हाल के महीनों में निजी डिजिटल सामग्री का इस्तेमाल कर कथित ब्लैकमेल और उगाही के अलग-अलग मामले सामने आए हैं। अगस्त 2026 में एक अलग मामले में मुंबई की 35 वर्षीय महिला पर ठाणे के एक व्यक्ति से निजी फोटो-वीडियो सार्वजनिक करने की धमकी देकर कथित तौर पर करीब 1.39 करोड़ रुपये की उगाही करने का मामला दर्ज हुआ था।
सितंबर 2026 में मुंबई क्राइम ब्रांच ने एक अन्य कथित सेक्सटॉर्शन मामले में 1,500 पन्नों की चार्जशीट दाखिल की। उस मामले में निजी WhatsApp चैट सार्वजनिक करने और परिवार को नुकसान पहुंचाने की धमकी देकर 64 लाख रुपये लेने का आरोप है। यह मुलुंड मामले से अलग घटना है और दोनों मामलों को एक ही नेटवर्क से जोड़ने की कोई पुष्टि उपलब्ध नहीं है।
अगर निजी फोटो-वीडियो वायरल करने की धमकी मिले तो क्या करें?
ऐसी स्थिति में सबसे पहले आरोपी की धमकी के दबाव में आकर चैट या अन्य डिजिटल सबूत मिटाने से बचना चाहिए। बातचीत के स्क्रीनशॉट, आरोपी का मोबाइल नंबर, सोशल मीडिया प्रोफाइल या यूजरनेम, वीडियो या फोटो, संबंधित URL और अगर कोई ऑनलाइन भुगतान हुआ है तो उसकी रसीद या बैंक रिकॉर्ड सुरक्षित रखना महत्वपूर्ण है।
राष्ट्रीय साइबर क्राइम पोर्टल पर ऑनलाइन अपराध की शिकायत दर्ज की जा सकती है। पोर्टल के अनुसार शिकायत के दौरान चैट, स्क्रीनशॉट, वीडियो, फोटो, URL और वित्तीय लेनदेन से जुड़े रिकॉर्ड जैसे साक्ष्य उपयोगी हो सकते हैं। सोशल मीडिया पर मौजूद आपत्तिजनक सामग्री को संबंधित प्लेटफॉर्म पर भी रिपोर्ट किया जा सकता है।
अगर मामला आर्थिक साइबर धोखाधड़ी या ऑनलाइन पैसे के तत्काल ट्रांसफर से जुड़ा हो तो साइबर क्राइम हेल्पलाइन 1930 के जरिए भी सहायता ली जा सकती है।
जांच में आगे क्या सामने आ सकता है?
मुलुंड पुलिस की कार्रवाई के बाद अब जांच का अगला महत्वपूर्ण हिस्सा यह हो सकता है कि आरोपी ने महिला के निजी कंटेंट का इस्तेमाल किस तरह किया, क्या उसके पास अन्य लोगों की ऐसी सामग्री भी थी और मामले में किसी अन्य व्यक्ति की भूमिका है या नहीं। फिलहाल उपलब्ध जानकारी में ऐसे किसी अतिरिक्त आरोपी या दूसरे पीड़ित की पुष्टि नहीं हुई है।
पुलिस की जांच के साथ यह भी स्पष्ट होना बाकी है कि आरोपी ने महिला से कितनी रकम की मांग की थी, कोई भुगतान हुआ था या नहीं और निजी वीडियो कितने लोगों तक भेजा गया। इन तथ्यों की पुष्टि होने के बाद मामले की पूरी तस्वीर और स्पष्ट हो सकती है।
फिलहाल मुलुंड पुलिस की कार्रवाई ने एक महत्वपूर्ण बात सामने रखी है। निजी फोटो या वीडियो को सार्वजनिक करने की धमकी देकर दबाव बनाने वाला व्यक्ति सोशल मीडिया के पीछे छिपा हो, तब भी तकनीकी जांच के जरिए उसकी पहचान और लोकेशन तक पहुंचा जा सकता है।
मुंबई में ₹17.42 लाख की MGL ठगी की जांच में 1,100 VPS users का नेटवर्क सामने आया। पुलिस ने हरियाणा से 10वीं पास आरोपी को गिरफ्तार किया।
मुंबई: ₹17.42 लाख की साइबर ठगी की जांच करते-करते मुंबई पुलिस ऐसे सर्वर नेटवर्क तक पहुंच गई, जिसके करीब 1,100 users सामने आए हैं। इस मामले में मुंबई पुलिस की साउथ रीजन साइबर पुलिस ने हरियाणा के भिवानी खेड़ा से 32 वर्षीय प्रवीण हुकुम चंद को गिरफ्तार किया है। पुलिस के मुताबिक, 10वीं पास प्रवीण ने YouTube और ऑनलाइन tutorials से RDP और VPS की तकनीक सीखी और बाद में server किराये पर देने का काम शुरू किया।
जांच में सामने आया है कि उसके customers से जुड़े कुछ मोबाइल नंबर पहले से लगभग 30 cybercrime complaints में दर्ज हैं। अब Crime Branch यह पता लगाने में जुटी है कि इन 1,100 users में कितने लोग वास्तव में cyber fraud से जुड़े थे और प्रवीण को उनकी गतिविधियों की जानकारी थी या नहीं।
₹17.42 लाख की ठगी से खुली server की कड़ी
इस पूरे मामले की शुरुआत एक MGL Gas Bill Update वाले fraud से हुई। पुलिस के मुताबिक, पीड़ित को Mahanagar Gas Limited के नाम से message भेजा गया और bill update करने के नाम पर एक APK install करने के लिए कहा गया।
APK मोबाइल में install होने के बाद उसमें मौजूद malware ने फोन की sensitive information तक पहुंच बनाई। इसी दौरान करीब ₹17.42 लाख की बैंकिंग ठगी हुई।
साउथ रीजन साइबर पुलिस ने जब इस मामले की technical investigation शुरू की तो फर्जी APK के पीछे इस्तेमाल हो रहे server का IP address सामने आया। इसी digital trail को आगे बढ़ाते हुए जांचकर्ता server provider Hostinger तक पहुंचे और वहां से मिली जानकारी के आधार पर VPS operation का connection प्रवीण हुकुम चंद तक पहुंचा।
YouTube से सीखी RDP-VPS की तकनीक
पुलिस के मुताबिक, प्रवीण ने computer या IT की कोई formal technical education नहीं ली थी। उसने YouTube videos और internet पर उपलब्ध tutorials से web development, Remote Desktop Protocol यानी RDP और Virtual Private Server यानी VPS चलाना सीखा।
इसके बाद उसने rdpwale.in नाम से website शुरू की और VPS तथा RDP services उपलब्ध कराने लगा। पुलिस का आरोप है कि customers से KYC या पहचान की पर्याप्त जानकारी लिए बिना server उपलब्ध कराए जाते थे। जांच के मुताबिक, अलग-अलग configurations के लिए ₹1,699 से ₹13,199 महीने तक charge किया जाता था।
Server का इस्तेमाल सिर्फ website चलाने के लिए नहीं हुआ?
पुलिस की जांच में आरोप है कि प्रवीण से लिए गए कुछ VPS का इस्तेमाल malicious APK चलाने वाले operators ने command-and-control यानी C2 server की तरह किया।
सरल भाषा में समझें तो ऐसे server को fraudsters अपने malware और compromised मोबाइल के बीच communication के लिए इस्तेमाल कर सकते हैं। इससे संक्रमित फोन से मिलने वाला sensitive data attacker तक पहुंच सकता है।
Cyber forensic expert Nishant Salunkhe के मुताबिक, ऐसे fraudulent APK SMS, notifications और accessibility जैसी permissions का गलत इस्तेमाल करके OTP और दूसरी sensitive जानकारी हासिल कर सकते हैं। उन्होंने यह भी बताया कि OTP को technically crack करने के बजाय compromised device से intercept किया जा सकता है। APK, उसके permissions, network connections और server infrastructure की जांच से investigators fraud की पूरी digital chain को समझ सकते हैं।
1,100 customers का मतलब 1,100 cyber criminals नहीं
इस मामले का सबसे बड़ा सवाल अब यही है कि प्रवीण से server लेने वाले करीब 1,100 लोगों में वास्तव में कितने cybercrime में शामिल थे।
पुलिस ने अभी सभी customers को cyber criminals घोषित नहीं किया है। जांच में सिर्फ इतना सामने आया है कि इन customers से जुड़े कुछ mobile numbers लगभग 30 NCRP cybercrime complaints में दिखाई दिए हैं।
Crime Branch अब इन 1,100 users को अलग-अलग cybercrime cases से match कर रही है। साथ ही subscription के जरिए प्रवीण को मिली रकम, customer details, server logs और IP addresses की भी जांच हो रही है।
जांच के बीच rdpwale.in की public website भी उपलब्ध है। Website पर RDP plans ₹699 महीने से शुरू होते दिख रहे हैं। अलग-अलग plans में Windows Server, dedicated/private IP और full admin access जैसी सुविधाएं दी गई हैं। Website के “About RDPWALE” हिस्से में इसे “Owned by Praveen” बताया गया है और Bhiwani, Haryana का address दिया गया है।
यहां एक महत्वपूर्ण अंतर भी सामने आता है। पुलिस की रिपोर्ट में उस समय उपलब्ध कराई गई services की कीमत ₹1,699 से ₹13,199 महीने बताई गई है, जबकि current public website पर ₹699, ₹899 और ₹1,499 जैसे plans दिखाई दे रहे हैं। इन दोनों pricing details के बीच अंतर का कारण अभी स्पष्ट नहीं है।
यह मामला ऐसे समय सामने आया है जब मुंबई में MGL के नाम पर fake APK वाले कई cyber fraud cases सामने आ चुके हैं।
अप्रैल 2026 की एक रिपोर्ट के मुताबिक, सिर्फ एक महीने में 100 से ज्यादा MGL consumers और applicants से करीब ₹2.7 करोड़ की ठगी की गई थी। Victims में 26 से 83 साल तक के लोग शामिल थे। Fraudsters gas connection बंद होने या bill update नहीं होने का डर दिखाकर APK download करवाते थे।
यानी इस मामले में ₹17.42 लाख की एक ठगी सिर्फ एक isolated incident नहीं थी। इसी तरह के APK-based fraud में पहले भी लोगों के मोबाइल और banking information को निशाना बनाए जाने की शिकायतें सामने आ चुकी हैं।
पुलिस ने प्रवीण के पास से laptop और mobile phone जब्त किया है। अब इन devices से customer records, server logs, payment details, IP addresses और communications की जांच की जा रही है।
सबसे अहम सवाल यह है कि प्रवीण को अपने servers के इस्तेमाल की जानकारी कितनी थी। पुलिस यह भी जांच रही है कि उसने जानबूझकर cybercrime operators को infrastructure दिया या customers की गतिविधियों को नजरअंदाज किया।
अगर server logs और payment records से customers का connection अलग-अलग cyber fraud cases से साबित होता है, तो यह जांच सिर्फ एक आरोपी की गिरफ्तारी तक सीमित नहीं रहेगी। 1,100 users की mapping से देश के अलग-अलग हिस्सों में चल रहे cybercrime cases के बीच नई कड़ियां सामने आ सकती हैं। फिलहाल इन सभी connections की जांच जारी है और आरोपों का अंतिम निष्कर्ष जांच तथा कानूनी प्रक्रिया पूरी होने के बाद ही सामने आएगा।
मुंबई Eid-e-Milad clash के viral video पर 3 Instagram accounts के खिलाफ FIR हुई है। Police अब video source और account operators की जांच कर रही है।
मुंबई: Parel-Chinchpokli इलाके में Eid-e-Milad procession के दौरान हुआ विवाद अब एक नए मोड़ पर पहुंच गया है। 26 अगस्त की घटना के बाद सामने आए एक viral video को लेकर Kalachowki Police ने 3 Instagram accounts के खिलाफ FIR दर्ज की है। पुलिस अब यह पता लगाने में जुटी है कि video कहां से आया, इसे किसने upload किया और इसके साथ किया गया दावा असल घटना से कितना मेल खाता है।
यानी मामला अब सिर्फ सड़क पर हुए clash तक नहीं है। पुलिस की नजर उस video को social media पर फैलाने के तरीके पर भी है।
क्या हुआ था Parel-Chinchpokli में?
26 अगस्त को Eid-e-Milad procession के बाद Parel-Chinchpokli इलाके में दो groups के बीच विवाद हुआ था। इसके बाद धक्कामुक्की और तनाव की स्थिति बनी और पुलिस को मौके पर पहुंचकर हालात संभालने पड़े।
घटना के बाद social media पर कई तरह के videos और claims सामने आए। इसी वजह से पुलिस ने लोगों से बिना पुष्टि किसी भी जानकारी पर भरोसा नहीं करने की अपील की थी।
Joint Commissioner of Police (Law and Order) Manoj Sharma ने उस समय कहा था कि senior police officers मौके पर मौजूद हैं और situation control में है। उन्होंने लोगों से rumours से बचने की अपील की थी।
Original clash में पहले क्या कार्रवाई हुई?
इस विवाद के मामले में पहले पुलिस ने तीन लोगों को book किया था। Rehan Masood Sayyad, Adil Khan Ahmed Khan और Miraj Mohammad Firoz Rais के नाम सामने आए थे।
पुलिस दूसरे लोगों की पहचान को लेकर भी जांच कर रही थी। लेकिन अब इस मामले में social media से जुड़ा एक अलग angle सामने आया है।
29 अगस्त को Police की नजर पड़ी Viral Video पर
Kalachowki Police के Cyber Squad में तैनात Police Constable Vikram Khaire की complaint के मुताबिक, 29 अगस्त को social-media monitoring के दौरान पुलिस की नजर एक video पर पड़ी।
Complaint के अनुसार यह video करीब तीन दिन पहले Instagram पर upload किया गया था। Video में दो groups के बीच confrontation दिखाई देता है और police personnel भीड़ को control करते नजर आते हैं।
लेकिन पुलिस की जांच का सबसे अहम point video के साथ लिखा गया caption है।
Ganpati banner को लेकर क्या दावा किया गया?
Police complaint के मुताबिक video के साथ लगाए गए caption में दावा किया गया था कि Parel-Lalbaug इलाके में Ganpati banner को नुकसान पहुंचाने की कोशिश के reaction में यह confrontation हुआ।
पुलिस को आशंका है कि इस तरह घटना को धार्मिक angle से जोड़कर पेश करने वाला post लोगों के बीच गलतफहमी या तनाव बढ़ा सकता है।
Complaint में video के background में “Jalwa Re Jalwa” song इस्तेमाल किए जाने का भी जिक्र है।
यहीं से सवाल उठता है कि video में जो घटना दिखाई गई, क्या उसके साथ लगाया गया दावा भी सही था?
Kalachowki Police ने complaint के आधार पर 3 Instagram accounts को जांच के दायरे में लिया है। पुलिस का आरोप है कि इन accounts से allegedly ऐसा material circulate किया गया, जिसे misleading और inflammatory माना गया।
पुलिस यह जांच रही है कि footage असल में कब और कहां record हुआ, उसका original source क्या है और उसे Instagram पर किसने upload किया।
Police अब किन सवालों के जवाब तलाश रही है?
सवाल
पुलिस की जांच
Video कहां का है?
Original footage का source पता किया जा रहा है
Video किसने upload किया?
3 Instagram accounts चलाने वालों की पहचान
Video कब बना?
Recording और upload की timeline की जांच
Caption में किया गया दावा
Ganpati banner से जुड़े claim की पड़ताल
Video का पूरा context
घटना में वास्तव में क्या हुआ, इसकी जांच
इस जांच का एक अहम हिस्सा उन लोगों तक पहुंचना है जो इन Instagram accounts को operate कर रहे थे।
Police का पहले भी था साफ message
Parel-Chinchpokli विवाद के बाद Joint Commissioner Manoj Sharma ने लोगों से social media पर चल रहे rumours पर भरोसा नहीं करने को कहा था। पुलिस ने साफ किया था कि senior officers मौके पर मौजूद हैं और हालात control में हैं।
अब उसी घटना से जुड़े viral video पर FIR होने के बाद पुलिस के सामने यह पता लगाने की चुनौती है कि social media पर सामने आई जानकारी original घटना को सही तरीके से दिखाती है या उसे अलग तरीके से पेश किया गया।
Ganpati Aagman के बीच Parel-Lalbaug में हलचल
इस बीच Parel-Lalbaug-Chinchpokli belt में Ganpati Aagman को लेकर भी बड़ी भीड़ जुट रही है। Chinchpokli Cha Chintamani Aagman के दौरान भारी police deployment की रिपोर्ट सामने आई थी।
Aagman के दौरान करीब 800 से 1,000 police personnel deployment में लगाए गए थे।
हालांकि इस deployment को Instagram FIR से सीधे जोड़ने की कोई official confirmation सामने नहीं आई है।
3 Instagram accounts पर FIR के बाद अब पुलिस video के original source, उसके साथ किए गए claim और accounts चलाने वाले लोगों की पहचान पर आगे बढ़ रही है।
फिलहाल investigation जारी है। इसलिए viral video या उसके caption को पूरी घटना का final सच मानना सही नहीं होगा।
26 अगस्त के Parel-Chinchpokli clash के बाद सामने आया यह नया मामला दिखाता है कि अब पुलिस की जांच सिर्फ मौके पर हुए विवाद तक सीमित नहीं है। Viral video की पूरी कहानी, उसका source और उसके साथ किया गया दावा जांच के बाद ही साफ होगा।